

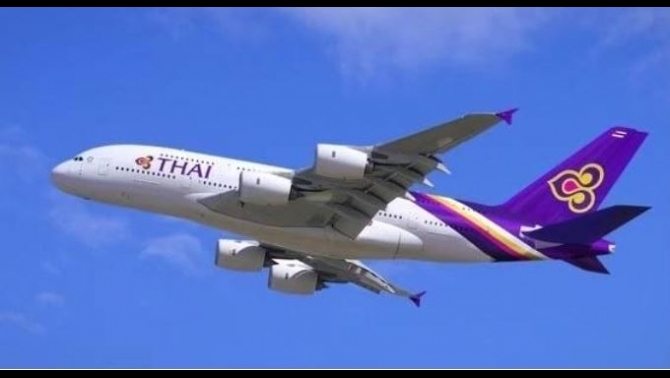
สำนักงานการบินพลเรือนแห่งประเทศไทย (CAAT) ชี้แจงกรณีมีรายงานข่าวเกี่ยวกับข้อมูล ผู้โดยสารของบริษัท การบินไทย จำกัด (มหาชน) ถูกเข้าถึงโดยไม่ได้รับอนุญาต โดย CAAT ได้รับการประสานงานและรายงานข้อมูลเบื้องต้นจากการบินไทยแล้ว พร้อมติดตามข้อเท็จจริงและการดำเนินมาตรการที่เกี่ยวข้องอย่างใกล้ชิด
จากข้อมูลที่ CAAT ได้รับรายงาน พบว่า เหตุการณ์ดังกล่าวมีความเชื่อมโยงกับกรณีการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาตของบริษัท Amadeus IT Group S.A. (Amadeus) ซึ่งเป็นผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสาร (Passenger Service System: PSS) แก่สายการบินหลายแห่งทั่วโลก โดย Amadeus ทยอยแจ้งข้อมูลเหตุการณ์ดังกล่าวให้สายการบินที่เกี่ยวข้องรับทราบ เพื่อดำเนินการตามขั้นตอนและมาตรการที่จำเป็น ซึ่งรวมถึงบริษัท การบินไทย จำกัด (มหาชน)
ทั้งนี้ จากรายงานเบื้องต้นพบว่า มีข้อมูลผู้โดยสารของการบินไทยได้รับผลกระทบจำนวน 60,529 รายการ โดยเป็นข้อมูลที่เกี่ยวข้องกับการเดินทางตั้งแต่ปี พ.ศ.2566 เป็นต้นมา
ในส่วนของการดำเนินการ CAAT กำชับให้การบินไทย ดำเนินมาตรการดูแลและคุ้มครองผู้โดยสารที่ได้รับผลกระทบอย่างเหมาะสม โดยได้รับทราบแผนการดำเนินงานของสายการบิน ที่จะติดต่อแจ้งเจ้าของข้อมูลส่วนบุคคลที่ได้รับผลกระทบเป็นรายบุคคลโดยตรง เพื่อให้ผู้โดยสารสามารถรับทราบสถานการณ์ และดำเนินการป้องกันหรือบริหารจัดการความเสี่ยงที่อาจเกิดขึ้นกับข้อมูลส่วนบุคคลของตนได้อย่างทันท่วงที แม้เหตุการณ์ดังกล่าวจะไม่ได้เกิดขึ้นจากระบบของการบินไทยโดยตรง
CAAT ขอให้ผู้โดยสารมั่นใจว่า ตามข้อมูลที่ได้รับรายงานในขณะนี้ เหตุการณ์ดังกล่าวไม่ได้ส่งผลกระทบต่อความปลอดภัย ในการปฏิบัติการบินหรือการให้บริการของสายการบิน โดยการบินไทยยังคงให้บริการผู้โดยสารและดำเนินการบินได้ตามปกติ
ทั้งนี้ CAAT จะติดตามความคืบหน้าของเหตุการณ์ รวมถึงมาตรการคุ้มครองข้อมูลส่วนบุคคล และการรักษาความมั่นคงปลอดภัยทางไซเบอร์ของสายการบินอย่างใกล้ชิด เพื่อให้มั่นใจว่าผู้โดยสารได้รับการดูแลอย่างเหมาะสม และสร้างความเชื่อมั่นต่อการให้บริการของระบบการบินพลเรือนของประเทศไทย
นอกจาก การบินไทย ได้รับผลกระทบแล้ว ยังมี
Singapore Airline
ข้อมูลการจองราว 46,000 รายการถูกเข้าถึง โดยราว 620 รายการอาจมีข้อมูลติดต่อ เอกสารเดินทาง หรือหมายเลขสมาชิก KrisFlyer เพิ่มเติม
Japan Airlines
The Record รายงานว่ามีข้อมูลลูกค้าราว 92,000 รายถูกขโมยจากเหตุการณ์ดังกล่าว
Cathay Pacific ข้อมูลการจองราว 53,000 รายการถูกเข้าถึง ซึ่งบางส่วนอาจมีหมายเลขการจอง ชื่อผู้โดยสาร รายละเอียดเที่ยวบิน เอกสารเดินทาง หรือหมายเลขสมาชิกสะสมไมล์
Korean Air, Asiana Airlines และ Malaysia Airlines ได้รับผลกระทบจากผู้ให้บริการเดียวกัน แต่ยังไม่มีการเปิดเผยตัวเลขให้ทราบ
อย่างไรก็ตาม ยังไม่ควรด่วนสรุปว่า Amadeus เป็นสาเหตุของเหตุข้อมูลรั่วทั้งหมดในอุตสาหกรรมการบิน หรือว่าทุกสายการบินที่ใช้ Amadeus ได้รับผลกระทบ เพราะบริษัทไม่ได้เปิดเผยรายชื่อลูกค้าหรือขอบเขตผู้ได้รับผลกระทบทั้งหมด
#แฮกข้อมูล
#การบินไทย
 ช่างเอ๋ ให้ข้อมูลคดี บุ๋มปนัดดา รับมีเส้นเงินเกี่ยวข้อง 83-84 ล้านบาท
...
 ครม.เห็นชอบ คุมกิจการดาต้าเซ็นเตอร์-ดีอีตั้ง ศูนย์บริการเบ็ดเสร็จ
...
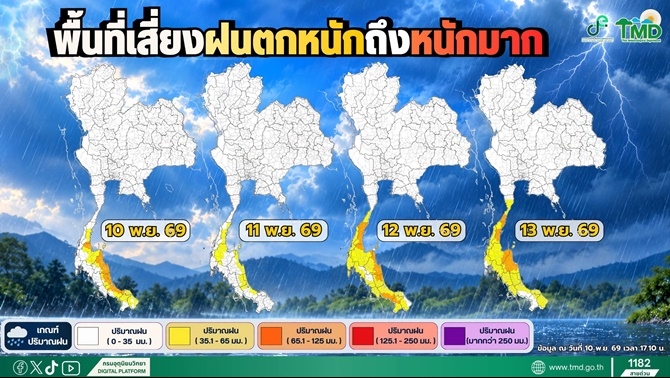 ยังมีฝน-ลมกระโชกแรงในภาคเหนือตอนบน-เตือนฉบับที่ 6 ฝนตกหนักภาคใต้
...
 ข่าวทั้งหมด

